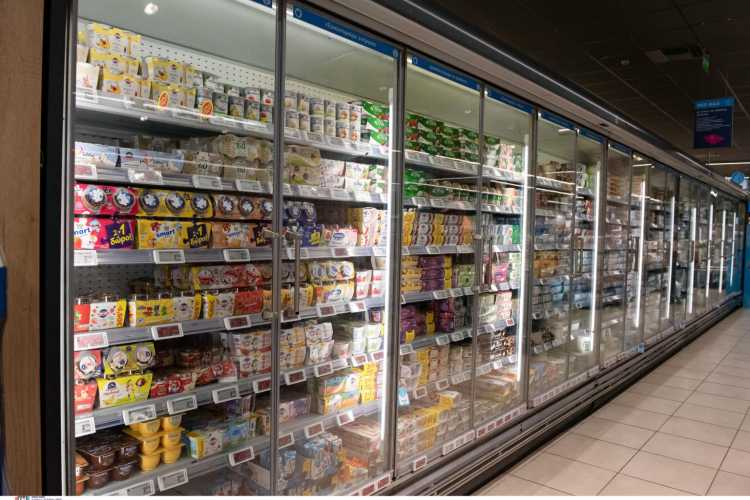
Ψυγεία και καταψύκτες σε σούπερ μάρκετ επτά ευρωπαϊκών χωρών παρουσίασαν δυσλειτουργίες και έπεσαν θύματα μιας πρωτοφανούς κυβερνοεπίθεσης, με τους θερμοστάτες τους να ρυθμίζονται εξ αποστάσεως σε ορισμένες περιπτώσεις, ακόμη και στους 50 βαθμούς Κελσίου.
Μάλιστα, η πρώτη περίπτωση χακαρίσματος σε αλυσίδα κρεοπωλείων στην Ελλάδα φαίνεται πως είναι γεγονός, σύμφωνα με όσα κατήγγειλε ο ιδιοκτήτης της.
Όπως ανέφερε, άγνωστοι απέκτησαν πρόσβαση στο σύστημα διαχείρισης των ψυγείων σε κρεοπωλείο στην Κηφισιά και επιχείρησαν να μεταβάλουν τις ρυθμίσεις θερμοκρασίας, ανεβάζοντάς την έως τους 150 βαθμούς Κελσίου.
Ποια σούπερ μάρκετ επηρεάστηκαν και τι σημαίνει αυτό;
Η επίθεση έπληξε ψυγεία σε καταστήματα των αλυσίδων Carrefour, Intermarché και Ikea στο Βέλγιο, Coop και ICA στη Σουηδία, Delhaize στο Λουξεμβούργο, Kesko στη Φινλανδία, SuperValu στην Ιρλανδία, καθώς και καταστήματα στην Εσθονία.
Το περιστατικό φαίνεται να αποτελεί επανάληψη των επιθέσεων που σημειώθηκαν πριν από τρεις εβδομάδες, όταν γαλλικές επιχειρήσεις λιανικής αναγκάστηκαν να αποσύρουν τεράστιες ποσότητες τροφίμων, καθώς τα ψυγεία τους υπερθερμάνθηκαν ξαφνικά. Αιτία ήταν η κατάληψη του ελέγχου του λογισμικού διαχείρισης των συσκευών, το οποίο ήταν εκτεθειμένο στο διαδίκτυο, από άγνωστους χάκερ.
Κάτι παρόμοιο ενδέχεται να συνέβη στις ΗΠΑ στις αρχές Αυγούστου, όταν μια σειρά από ανεξήγητες δυσλειτουργίες ψυγείων καταγράφηκαν σε καταστήματα προμηθειών που βρίσκονται σε τουλάχιστον έξι στρατιωτικές βάσεις. Το Πεντάγωνο διερευνά το ενδεχόμενο κυβερνοεπίθεσης.
Υπάρχουν φόβοι ότι το περιστατικό σηματοδοτεί την εμφάνιση ενός νέου πεδίου στις τακτικές κυβερνοεπιθέσεων και ηλεκτρονικής παραβίασης συστημάτων. Τα ψυγεία δεν είναι οι μόνες συσκευές των οποίων τα συστήματα ελέγχου είναι εκτεθειμένα σε χάκερ. Πολλοί φούρνοι, πλυντήρια ρούχων, πλυντήρια πιάτων και συστήματα κεντρικής θέρμανσης είναι συνδεδεμένα στο διαδίκτυο, επιτρέποντας την απομακρυσμένη πρόσβαση και τον αυτοματοποιημένο έλεγχό τους.
Ποιος βρίσκεται πίσω από τις επιθέσεις;
Καμία ομάδα «χακτιβιστών» με πολιτικά κίνητρα δεν έχει αναλάβει την ευθύνη, ενώ ούτε κάποιo δίκτυο κυβερνοεγκληματιών που χρησιμοποιεί λογισμικό εκβιασμού (ransomware) έχει εκμεταλλευτεί την ευπάθεια για να απαιτήσει πληρωμή από τις αλυσίδες σούπερ μάρκετ. Σε κάθε περίπτωση, κάτι τέτοιο θα ήταν δύσκολο, καθώς η ζημιά έχει ήδη γίνει από τη στιγμή που τα ψυγεία υπερθερμαίνονται.
«Τα δύο πιο πιθανά σενάρια ως προς την προέλευση των επιθέσεων, είναι είτε κάποιο είδος επίδειξης ισχύος και δυνατοτήτων από κρατικό παράγοντα, είτε ένας μεμονωμένος χάκερ που πραγματοποιεί αυτές τις επιθέσεις για προσωπικούς του λόγους», δήλωσε ο Rafe Pilling, διευθυντής πληροφοριών στην εταιρεία κυβερνοασφάλειας Sophos.
Το ενδεχόμενο εμπλοκής κρατικά υποστηριζόμενου παράγοντα φαίνεται πιθανότερο, εν μέρει λόγω του προφανούς ψυχολογικού αντίκτυπου που έχει σε μεγάλους πληθυσμούς η εικόνα των άδειων ραφιών των καταστημάτων. Η Βόρεια Κορέα στοχοποιήθηκε ότι βρίσκεται πίσω από τη ληστεία κρυπτονομισμάτων που σημειώθηκε την περασμένη εβδομάδα στο ανταλλακτήριο Binance. Ωστόσο, στη συγκεκριμένη περίπτωση, στο επίκεντρο των υποψιών ενδέχεται να βρεθούν και χάκερ που συνδέονται με τη Ρωσία και την Κίνα.
Ο εντοπισμός των υπευθύνων δυσχεραίνεται από τη σχετική απλότητα της επίθεσης. Δεν χρειάστηκε κακόβουλο λογισμικό, γεγονός που σημαίνει ότι δεν υπάρχει κάποιο ίχνος ψηφιακού «όπλου» στον τόπο του εγκλήματος.
Το «κενό» στο λογισμικό
Το λογισμικό που διαχειρίζεται τα επαγγελματικά ψυγεία είναι συνδεδεμένο στο διαδίκτυο, γεγονός που σημαίνει ότι ο κώδικάς μπορεί να παραμείνει ευάλωτος σε επιθέσεις χάκερ. Σε αντίθεση με τους επιτραπέζιους υπολογιστές και τις κινητές συσκευές, στις οποίες οι χρήστες και οι υπεύθυνοι πληροφορικής λαμβάνουν συχνά ειδοποιήσεις για την εγκατάσταση ενημερώσεων που περιλαμβάνουν διορθώσεις για τις ευπάθειες που εντοπίζονται διαρκώς, το λογισμικό συσκευών όπως τα ψυγεία μπορεί να παραμένει για μεγάλα χρονικά διαστήματα χωρίς ενημερώσεις.
Τα ευάλωτα συστήματα
Ο Nick Jackson, διευθυντής επιχειρήσεων κυβερνοασφάλειας στην εταιρεία Bitdefender, ανέφερε ότι ένας λόγος για τον οποίο οι εταιρείες ενδέχεται να καθυστερούν την εγκατάσταση διορθώσεων ασφαλείας είναι ότι η διαδικασία μπορεί να απαιτεί χρόνο. Αυτό συνεπάγεται περιόδους κατά τις οποίες τα μηχανήματα πρέπει να παραμένουν εκτός λειτουργίας, κάτι που αποτελεί προφανές πρόβλημα για τις επιχειρήσεις λιανικής πώλησης τροφίμων.
Ωστόσο, όπως σημείωσε, μια πιο απλή εξήγηση θα μπορούσε να είναι ότι οι άνθρωποι που διαχειρίζονται τα ψυγεία δεν γνωρίζουν καν ότι υπάρχει πρόβλημα, «δεν το σκέφτονται και δεν βρίσκεται ψηλά στις προτεραιότητές τους».
Κατά το κύμα περιστατικών της Δευτέρας, η σουηδική αλυσίδα Coop ανέφερε ότι ορισμένα από τα ψυγεία της ήταν συνδεδεμένα σε δίκτυο κινητής τηλεφωνίας 4G, γεγονός που τα καθιστούσε περισσότερο εκτεθειμένα. Η ICA δήλωσε ότι το σύστημά της παρέχεται από τη δανική εταιρεία Danfoss, η οποία είχε αντιμετωπίσει προβλήματα και στη Γαλλία.
Τα συστήματα ψύξης που είναι εκτεθειμένα στο διαδίκτυο χρησιμοποιούνται ευρέως σε χώρες όπως η Γαλλία, η Ιταλία, η Ελλάδα και το Βέλγιο, σύμφωνα με την εταιρεία κυβερνοασφάλειας Forescout.